
登录鉴权
SDK登录鉴权的目的
确保只有合法的身份才能使用sdk接入到服务器。
动态token鉴权方案说明
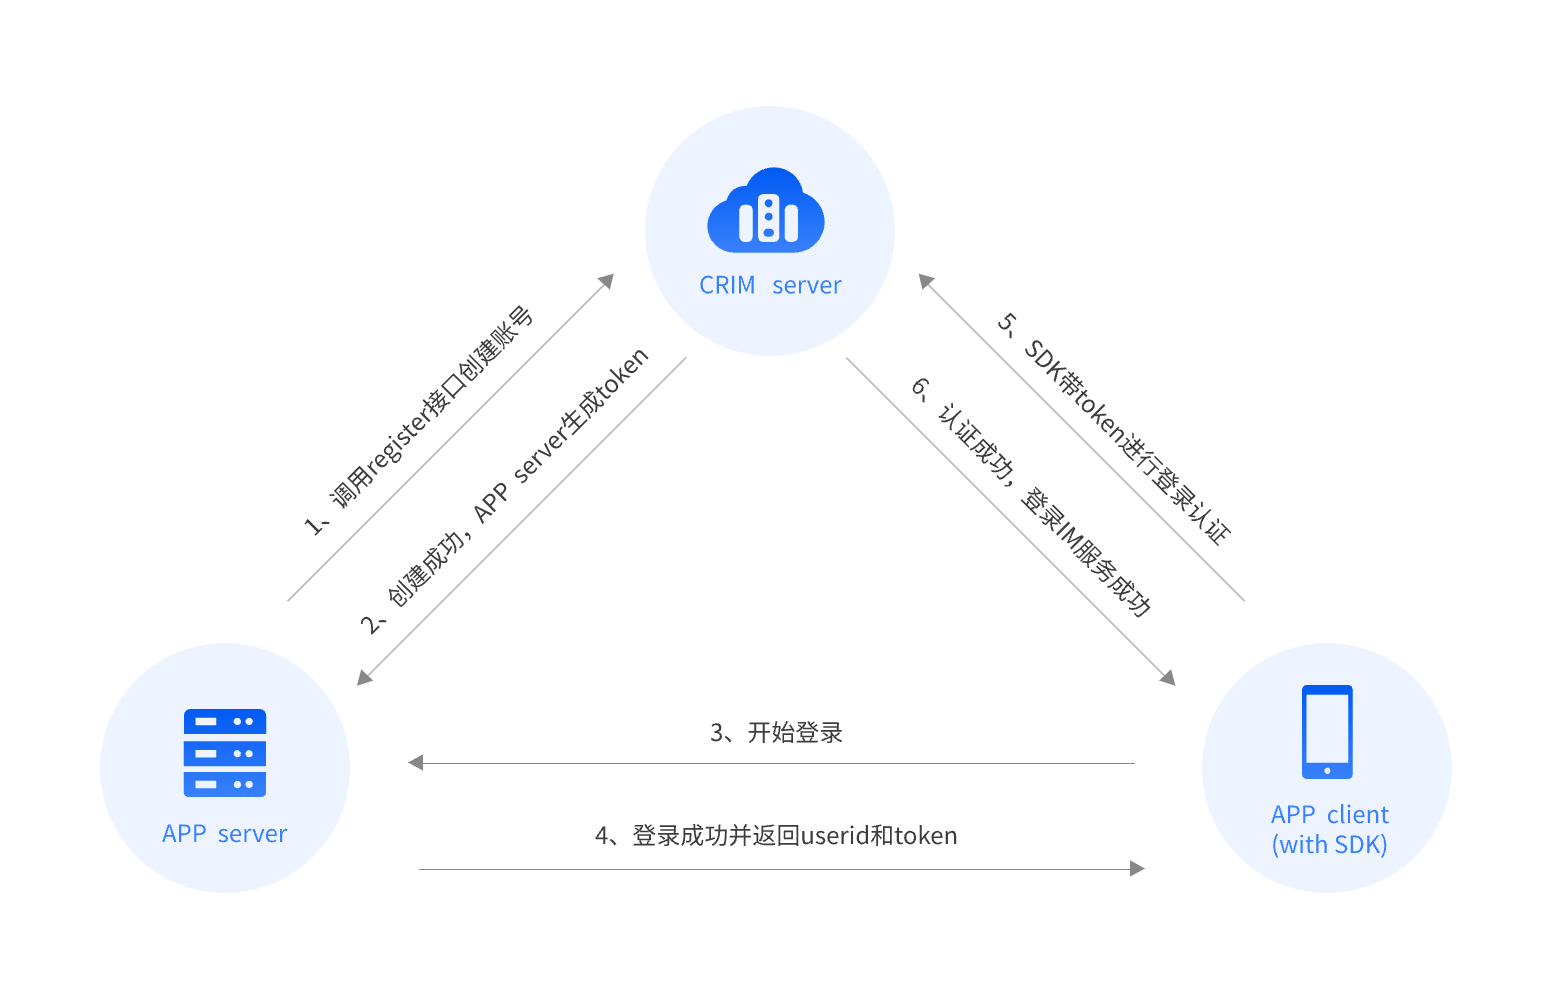
- 应用服务器调用register注册IM用户;
- 注册成功后,应用服务器调用token生成器,基于appid+appsecret+userid生成一个token并保存起来;
- 应用客户端发起登陆请求,走应用自有的登录验证逻辑,如验证账号密码;
- 验证成功后,应用服务器下发userid和token,应用客户端保存起来;
- 应用客户端需要使用IM服务时,进行token认证并登录IM服务;
- token认证成功,应用客户端登录IM服务成功,之后就可以正常使用IM的各项功能;
说明:
- 这里需要注意,应用的用户帐号和密码,与SDK登录IM使用的userid和token是完全独立的,userid和token只用于IM服务的鉴权。
登录示例
获取SDK实例(getSDK)
import { getSDK } from "@cloudroom/im-wasm-sdk";

// vite里获取使用显示url引入wasm,webpack里需要使用url-loader解析
import SDK_WASM_URL from "@cloudroom/im-wasm-sdk/assets/CRIM.wasm?url";
import SQL_WASM_URL from "@cloudroom/im-wasm-sdk/assets/sql-wasm.wasm?url";

const IMSDK = getSDK({
    assetsUrl: {
        sdkWasm: SDK_WASM_URL,
        sqlWasm: SQL_WASM_URL,
    },
});
设置消息监听
IMSDK.on("OnConnectSuccess", () => {
    // 连接成功
})
IMSDK.on("OnConnectFailed", () => {
    // 连接失败
})
IMSDK.on("OnKickedOffline", () => {
    // 被踢下线
})
IMSDK.on("OnUserTokenExpired", () => {
    // token过期
})
IMSDK.on("OnUserTokenInvalid", () => {
    // token无效
})
相关API请参考:
使用userID、token登录SDK
try {
    await IMSDK.login({
        sdkServer: 'xxxx',
        userID: 'xxxx',
        appId: 'xxxx',
        appSecret: 'xxxx',
        sdkServer: 'xxxx',
    });
    // 登录成功
} catch(e) {
    // 登录失败
}
相关API请参考: