
登录鉴权
SDK 登录鉴权的目的
确保只有合法的身份才能使用 SDK 接入到服务器。
动态 token 鉴权方案说明
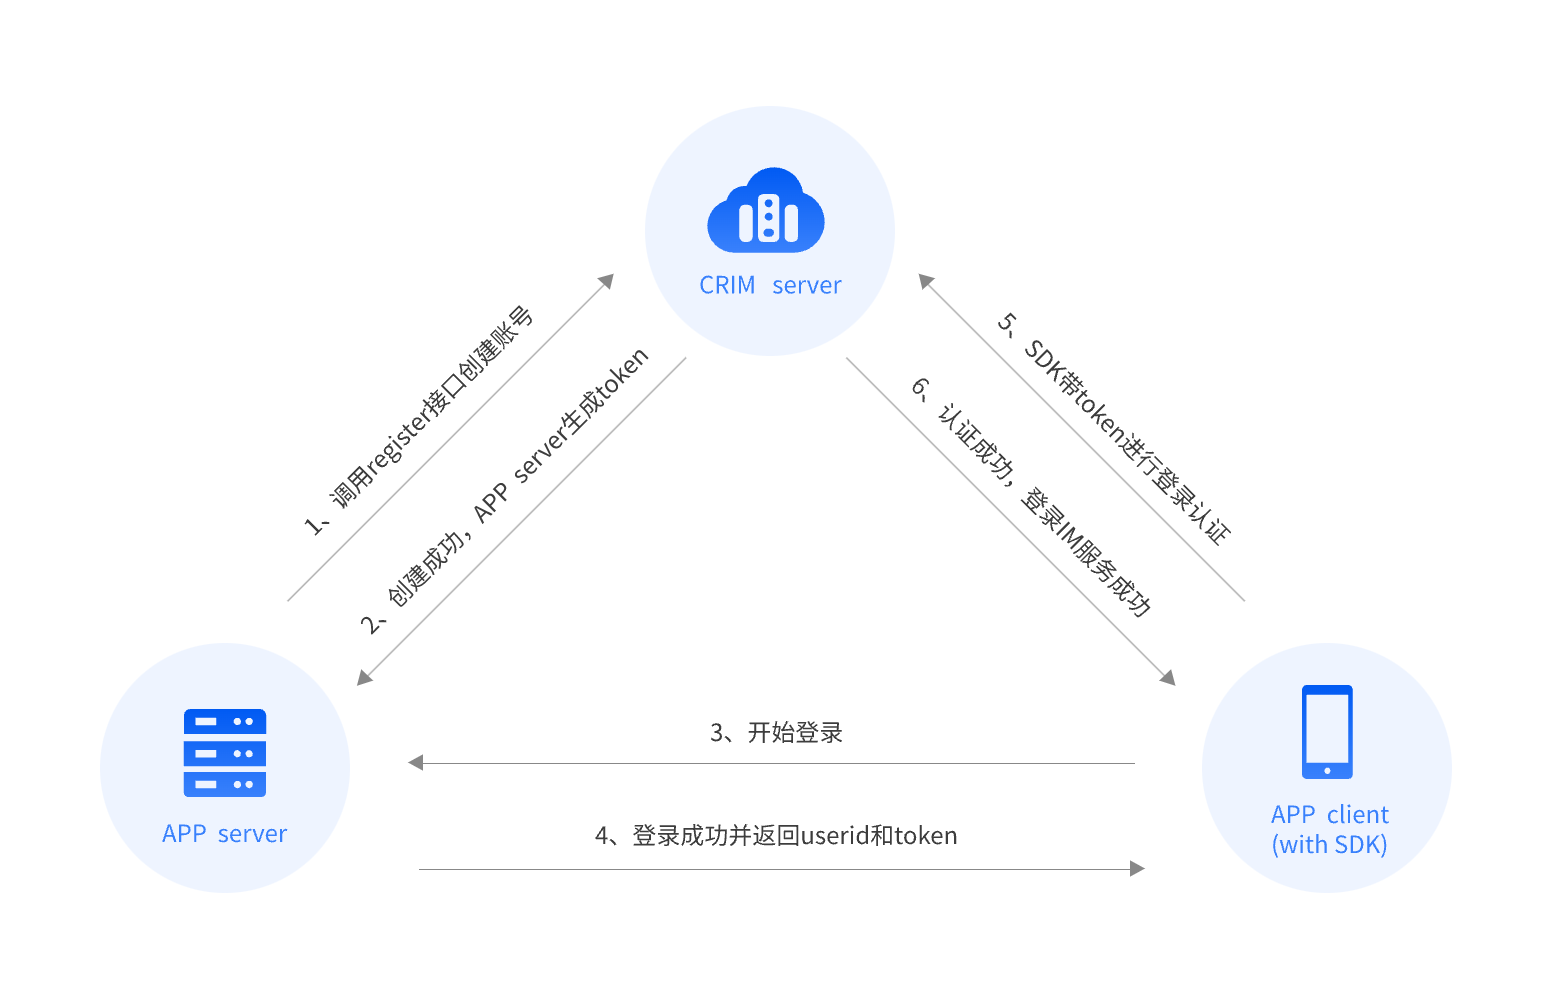
- 应用服务器调用 register 注册 IM 用户;
- 注册成功后,应用服务器调用 token 生成器,基于 appid + appsecret + userid 生成一个 token 并保存起来;
- 应用客户端发起登录请求,走应用自有的登录验证逻辑,如验证账号密码;
- 验证成功后,应用服务器下发 userid 和 token,应用客户端保存起来;
- 应用客户端需要使用 IM 服务时,进行 token 认证并登录 IM 服务;
- token 认证成功,应用客户端登录 IM 服务成功,之后就可以正常使用 IM 的各项功能;
说明:
- 这里需要注意,应用的用户帐号和密码,与 SDK 登录 IM 使用的 userid 和 token 是完全独立的,userid 和 token 只用于 IM 服务的鉴权。
登录示例
调用初始化接口(initSDK)初始化 SDK:
await CRIM.iMManager.initSDK(
  sdkServer: "http://www.xxxx.com",
  dataDir: "/path/to/data",
  logLevel: 3,
  isLogStandardOutput: true,
  listener: OnConnectListener(  // 设置连接监听器:
    onConnecting: () {
      // SDK 正在连接服务器
    },
    onConnectFailed: (code, errorMsg) {
      // SDK 连接服务器失败
    },
    onConnectSuccess: () {
      // SDK 已成功连接到服务器
    },
    onKickedOffline: () {
      // 当前用户被踢下线
    },
    onUserTokenExpired: () {
      // 登录票据过期,需要重新登录
    },
  ),
);
相关 API 请参考:
使用 appID、appSecret、userID 登录 SDK:
try {
  final userInfo = await CRIM.iMManager.login(
    appID: "your_app_id",
    appSecret: "your_app_secret",
    userID: "user_id",
  );
  // 登录成功,userInfo 为登录用户信息
} catch (e) {
  // 登录失败
}
或使用 token 方式登录:
try {
  final userInfo = await CRIM.iMManager.login(
    appID: "your_app_id",
    token: "your_token",
    userID: "user_id",
  );
  // 登录成功
} catch (e) {
  // 登录失败
}
相关 API 请参考: