
登录鉴权
SDK登录鉴权的目的
确保只有合法的身份才能使用sdk接入到服务器。
SDK登录鉴权方案
- 密码鉴权方案: 此方案简单,配合https通信,适用于一般的安全要求;
- 动态token鉴权方案: 此方案每次登录token都不一样,并且可自定义token的有效期,具有更高的安全性;
密码鉴权方案说明
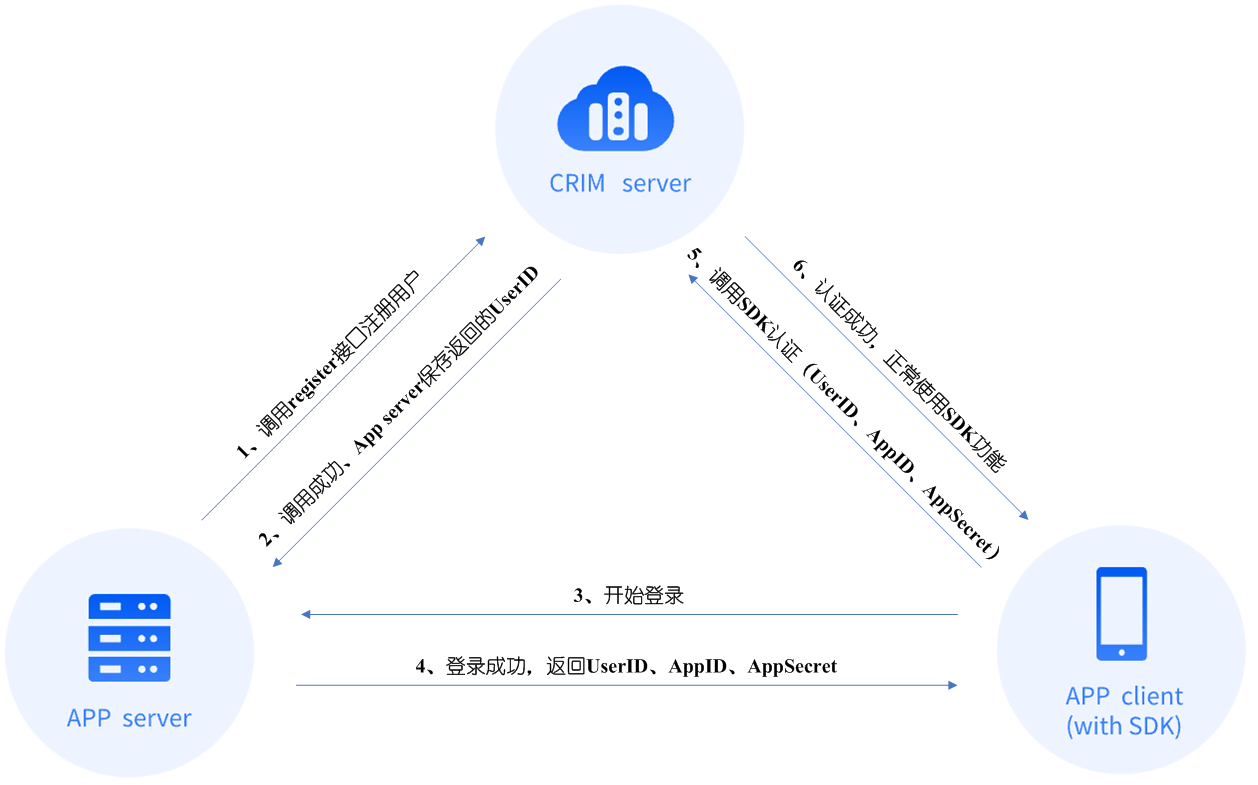
- 应用服务器调用im服务器的register,注册IM用户得到UserID;
- 注册成功后,应用服务器将UserID保存;
- 客户端发起登陆请求,走应用自有的登录验证逻辑,如验证账号密码;
- 验证成功后,应用服务器下发UserID、AppID、AppSecret给客户端;
- 客户端使用UserID、AppID、AppSecret通过IM SDK登录IM服务;
- 认证成功后客户端登录IM服务成功,之后就可以正常使用IM SDK的各项功能;
说明:
- 这里需要注意,应用自有的登录验证的帐号和密码,与SDK登录IM Server使用的UserID、AppID、AppSecret是完全独立的。
密码鉴权方案说明
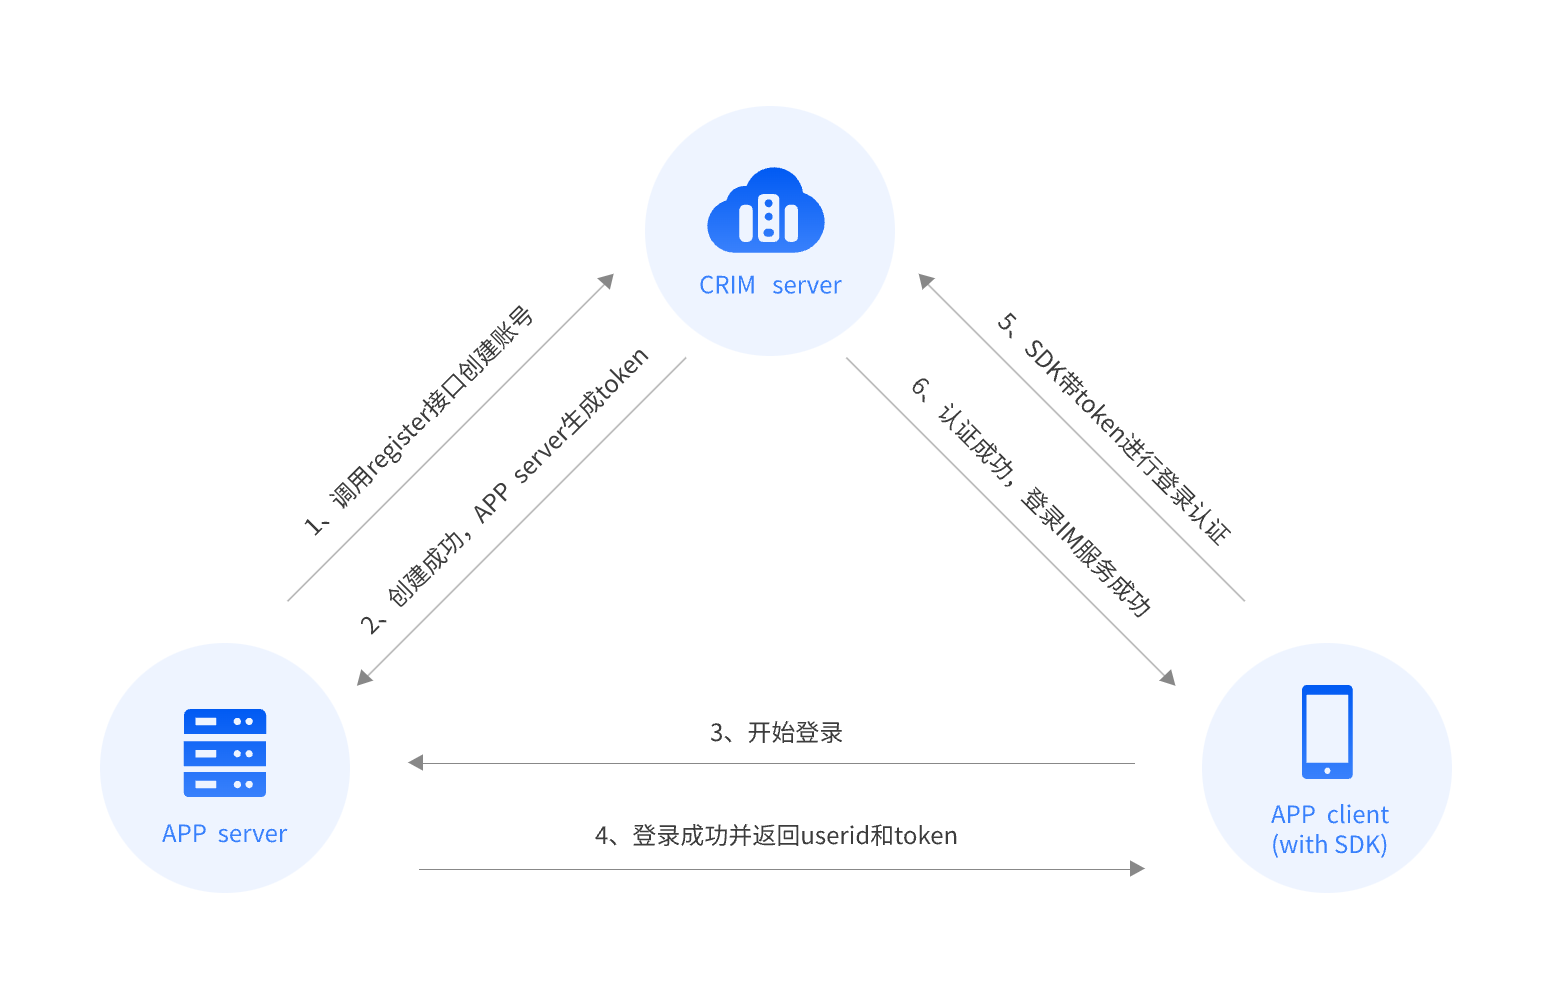
- 应用服务器调用im服务器的register,注册IM用户得到UserID;
- 注册成功后,应用服务器将UserID保存;
- 客户端发起登陆请求,走应用自有的登录验证逻辑,如验证账号密码;
- 验证成功后,应用服务器下发UserID和Token(调用token生成器生成)给客户端;
- 客户端使用UserID和Token通过IM SDK登录IM服务;
- Token认证成功后客户端登录IM服务成功,之后就可以正常使用IM SDK的各项功能;
说明:
- 这里需要注意,应用自有的登录验证的帐号和密码,与SDK登录IM Server使用的UserID和Token是完全独立的。
登录示例
创建并初始化SDK
CRIMSDK::CRIMManager* imsdk = new CRIMSDK::CRIMManager();

QVariantMap varMap;
varMap["platformID"] = CRIM_WIN; //windows
varMap["sdkServer"] = apiUrl;
varMap["dataDir"] = storageDir;
varMap["logFilePath"] = logDir;
varMap["logLevel"] = CRIM_DEBUGLEVEL;
QByteArray byStr = QJsonDocument::fromVariant(variant).toJson(QJsonDocument::Compact);
bool bSuccess = imsdk->initSDK(byStr.constData());
if( !bSuccess )
{
	//初始化失败
}
else
{
	//初始化成功, 注册消息回调
	//CRIMCallbacker* pCallBack;
	imsdk->addCallBack(pCallBack);
}
相关API请参考:
密码方式登录
从自身业务服务器获取到userID、IM SDK APPID、IM SDK AppSecret, 然后进行登录:
//登录处理:
string appID = "";
string appSecret = "";
string userID = "";
imsdk->loginWithAppID(userID.c_str(), appID.c_str(), appSecret.c_str());
//登录成功回调
virtual void CRIMCallbacker::loginSuccess(const char *data, const char *cookie)
{
}
//登录失败回调
virtual void CRIMCallbacker::loginFailure(int errCode, const char *errMsg, const char *cookie)
{
}
相关API请参考:
Token方式登录
//登录处理:
string userID = "";
string token = "";
imsdk->loginWithToken(userID.c_str(), token.c_str());
//登录成功回调
virtual void CRIMCallbacker::loginSuccess(const char *data, const char *cookie)
{
}
//登录失败回调
virtual void CRIMCallbacker::loginFailure(int errCode, const char *errMsg, const char *cookie)
{
}
相关API请参考: